
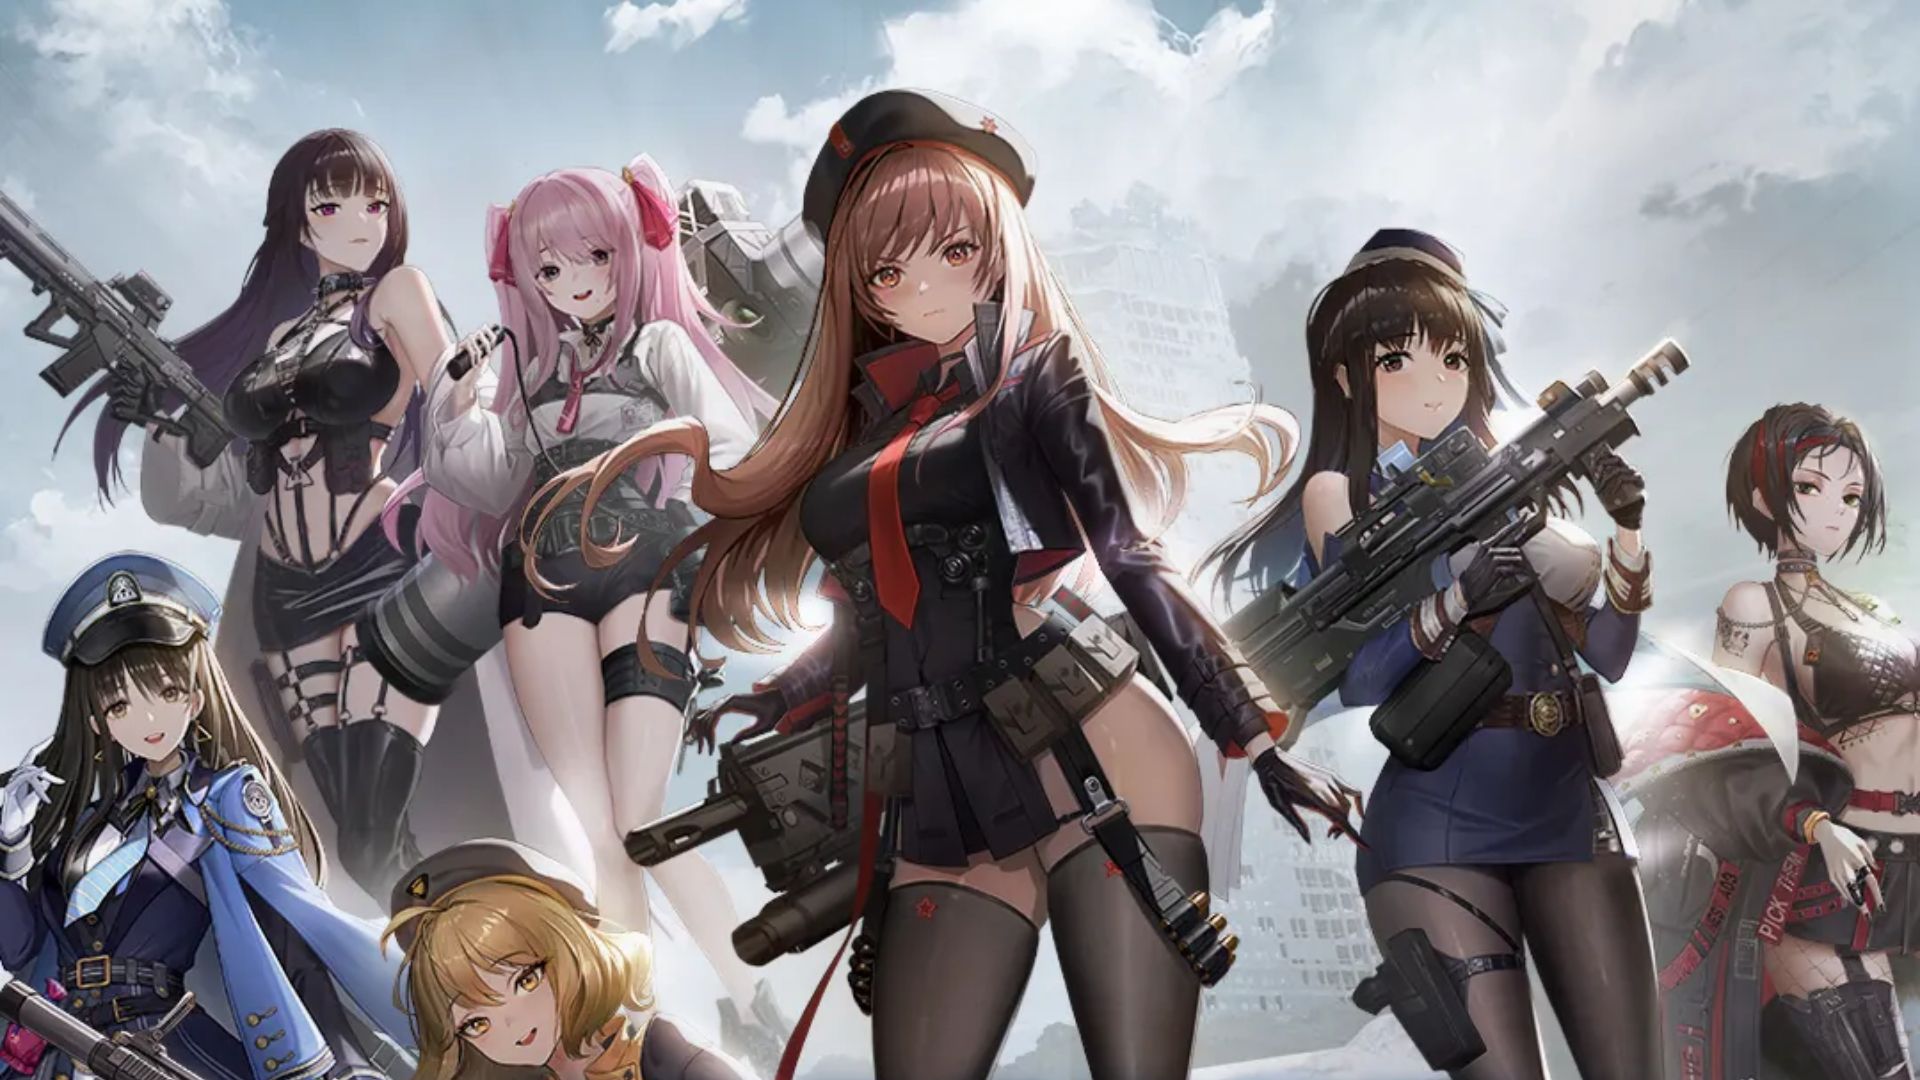
Eigentlich sollte bei Goddess of Victory: NIKKE gerade das vierjährige Jubiläum im Mittelpunkt stehen. Stattdessen beschäftigt die Community aktuell ein deutlich ernsteres Thema: Der PC-Launcher des beliebten Shooters ist offenbar Ziel eines sogenannten Supply-Chain-Angriffs geworden.
Dabei wurden Dateien manipuliert, die der Launcher von offiziellen Servern des Publishers Level Infinite lädt. Über diese Dateien konnte Schadsoftware auf die Computer von Spielern gelangen, ohne dass diese bewusst ein verdächtiges Programm herunterladen mussten.
Besonders problematisch: Die analysierte Schadsoftware ermöglicht unter anderem den Zugriff auf Dateien, gespeicherte Zugangsdaten und Browserinformationen. Allerdings bedeutet das nicht, dass jeder Spieler automatisch infiziert wurde oder persönliche Daten verloren hat.
Was ist bei NIKKE passiert?
Ausgangspunkt des Vorfalls sind mehrere manipulierte JavaScript-Dateien auf einem Content Delivery Network (CDN) von Level Infinite. Solche Server werden normalerweise genutzt, um Inhalte und Dateien für Anwendungen bereitzustellen.
Nach den bisherigen technischen Untersuchungen wurden bereits am 27. September 2026 vier Dateien verändert. Der eingeschleuste Code konnte beim Start des offiziellen NIKKE-Launchers weitere Inhalte von einer externen Domain nachladen.
Dabei handelte es sich um einen sogenannten Remote Access Trojan (RAT), also eine Schadsoftware, mit der Angreifer aus der Ferne auf einen Computer zugreifen und Befehle ausführen können.
Die ersten bislang dokumentierten Ausführungen dieser Schadsoftware reichen mindestens bis zum 24. Oktober 2026 zurück. Der manipulierte Code war somit schon länger vorhanden, bevor der Angriff Anfang November öffentlich bekannt wurde.
Wichtig ist dabei die Unterscheidung: Die Manipulation der Dateien am 27. September bedeutet nicht, dass seit diesem Datum nachweislich Spieler infiziert wurden. Ebenso wurde die Schadsoftware nicht bei jedem Start des Launchers erfolgreich ausgeführt.
Welche Daten könnten gestohlen worden sein?
Die technischen Analysen beschreiben eine Schadsoftware, die deutlich mehr kann, als lediglich Zugangsdaten für NIKKE auszulesen.
Unter anderem wurden folgende Funktionen festgestellt:
-
Zugangsdaten: Zugriff auf gespeicherte Passwörter und Anmeldeinformationen verschiedener Browser.
-
Browser-Sitzungen: Auslesen von Cookies und Sitzungstokens, die unter Umständen auch ohne erneute Passworteingabe einen Kontozugriff ermöglichen.
-
Persönliche Dateien: Lesen und Herunterladen von Dateien sowie das Erstellen von Screenshots.
-
Entwicklerzugänge: Zugriff auf SSH-Schlüssel, API-Tokens und Zugangsdaten verschiedener Entwicklungs- und Cloud-Dienste.
-
Kryptowährungen: Zugriff auf Informationen bestimmter Browser-Wallets und potenziell sensible Wallet-Daten.
-
Fernsteuerung: Ausführung weiterer Befehle und Programme mit den Berechtigungen des betroffenen Nutzers.
Auf Windows-Systemen konnte die Schadsoftware außerdem eine zusätzliche DLL-Datei im Zusammenhang mit Google Chrome hinterlegen. Dadurch konnte ein Teil des Angriffs auch nach dem Schließen des NIKKE-Launchers fortbestehen.
Das bedeutet allerdings nicht, dass all diese Daten tatsächlich gestohlen wurden. Die Untersuchungen belegen entsprechende technische Fähigkeiten. Welche Befehle Angreifer auf einzelnen Computern tatsächlich ausgeführt haben und ob dabei Informationen abgeflossen sind, ist bislang nicht vollständig geklärt.
Bin ich betroffen, wenn ich NIKKE gespielt habe?
Nicht zwangsläufig.
Nach den bisherigen Erkenntnissen betrifft der Angriff den PC-Launcher von NIKKE. Für die mobilen Versionen auf Android und iOS gibt es derzeit keine entsprechenden Nachweise einer Infektion durch diesen Angriffsweg.
Wer NIKKE seit dem 24. Oktober über den PC-Launcher gestartet hat, sollte sein System vorsorglich überprüfen. Das gilt auch für Nutzer, die das Spiel über Linux oder ein Steam Deck mithilfe von Proton ausführen.
Allerdings konnte der schädliche Code nicht bei jedem Launcher-Start erfolgreich nachgeladen werden. Ob eine Infektion erfolgte, hing unter anderem davon ab, welche Dateien der Launcher erhielt und ob die Verbindung zum Server der Angreifer zustande kam.
Ein gestarteter Launcher ist deshalb zunächst ein möglicher Kontakt mit dem Angriff, aber noch kein eindeutiger Infektionsnachweis.
So überprüft ihr euren PC auf eine mögliche Infektion
Wer NIKKE in den vergangenen Tagen am PC gestartet hat, kann zunächst einige bekannte Spuren des Angriffs überprüfen.
1. Die Logdatei des Launchers kontrollieren
Öffnet euren NIKKE-Installationsordner und navigiert zu folgender Datei:
Pfad innerhalb des Installationsordners
Launcher\intl_service\debug.log
Öffnet die Datei mit einem Texteditor, beispielsweise Notepad, und sucht mit Strg + F nach:
k2f_chan
Findet ihr einen Eintrag wie k2f_chan registered, ist das nach den technischen Untersuchungen ein starker Hinweis darauf, dass der schädliche Agent auf eurem Computer ausgeführt wurde.
Findet ihr keinen solchen Eintrag, ist das allerdings keine Garantie für ein sauberes System. Logdateien können unvollständig sein oder durch eine Neuinstallation verloren gehen.
2. Nach verdächtigen Chrome-Dateien suchen
Auf Windows-Systemen wurde außerdem folgender Speicherort als möglicher Hinweis auf eine Infektion identifiziert:
Windows-Verzeichnis
%LOCALAPPDATA%\Google\Chrome\User Data\PlatformExperienceHelper\
Auffällig wäre insbesondere eine Datei namens platform_experience_helper.dll in einem Unterordner mit einer langen Zeichenfolge.
Der Ordnername allein reicht jedoch nicht für eine sichere Diagnose aus. Entscheidend ist, ob die verdächtige DLL vorhanden ist und mit dem bekannten Angriff zusammenhängt.
3. Einen verdächtigen Registrierungseintrag überprüfen
Für fortgeschrittene Nutzer gibt es zusätzlich die Möglichkeit, einen bekannten Windows-Registrierungseintrag zu kontrollieren.
Öffnet dazu die Eingabeaufforderung oder PowerShell und führt folgenden Befehl aus:
reg query „HKCU\Software\Classes\CLSID\{E77CC89B-7401-4C04-8CED-149DB35ADD04}\InprocServer32“
Verweist der Eintrag auf die zuvor erwähnte verdächtige DLL, gilt dies als weiterer wichtiger Hinweis auf eine Kompromittierung.
Wird der Eintrag nicht gefunden, ist das zunächst beruhigend, schließt eine frühere Infektion jedoch nicht aus. Bitte löscht keine Registrierungseinträge auf Verdacht.
4. Alternativ ein spezielles Prüfprogramm verwenden
Wer sich nicht selbst durch Logdateien und Windows-Verzeichnisse arbeiten möchte, kann auf ein von der Community entwickeltes Prüfprogramm zurückgreifen.
Der technische Untersuchungsbericht verweist auf das Open-Source-Projekt NIKKE Launcher Check, das nach bekannten Spuren des Angriffs sucht, ohne dabei selbst Dateien zu verändern.
Das Programm unterscheidet unter anderem zwischen gefundenen Infektionsspuren, einer möglichen Exposition und fehlenden Nachweisen.
NIKKE Launcher Check auf GitHub
Auch hier gilt: Ein unauffälliges Ergebnis kann eine Infektion nicht mit absoluter Sicherheit ausschließen. Außerdem handelt es sich um ein Community-Werkzeug, nicht um ein offizielles Programm von Level Infinite.
Was solltet ihr jetzt tun?
Unabhängig davon, ob bereits Hinweise auf eine Infektion gefunden wurden, empfiehlt sich zunächst ein vorsichtiger Umgang mit dem PC-Launcher.
1. NIKKE vorerst nicht am PC starten
Wartet auf eine eindeutige offizielle Entwarnung. Eine Aktualisierung der Serverdateien allein entfernt keine Schadsoftware, die bereits auf einem Computer ausgeführt wurde.
2. Euren Computer überprüfen
Kontrolliert die beschriebenen Hinweise und führt einen vollständigen Scan mit einer aktuellen Antivirensoftware durch. Ein negativer Scan allein garantiert allerdings keine vollständige Sicherheit.
3. Passwörter von einem sicheren Gerät ändern
Falls eine Infektion festgestellt wurde oder ein begründeter Verdacht besteht, ändert insbesondere die Passwörter eurer E-Mail-Konten, des NIKKE-Accounts und weiterer gespeicherter Zugänge. Nutzt dafür ein anderes, nicht betroffenes Gerät und meldet bestehende Sitzungen ab.
4. Weitere Zugangsdaten absichern
Wer auf dem betroffenen Computer Entwicklerzugänge, API-Schlüssel oder Kryptowährungs-Wallets verwendet, sollte diese gesondert absichern. Möglicherweise kompromittierte Schlüssel müssen ersetzt und gefährdete Wallets gegebenenfalls auf einem sicheren Gerät neu eingerichtet werden.
5. Bei bestätigter Infektion das System bereinigen
Trennt den betroffenen PC möglichst vom Netzwerk und sichert bei Bedarf zunächst die relevanten Prüfprotokolle. Bei einer bestätigten Infektion kann eine saubere Neuinstallation von Windows die verlässlichste Möglichkeit sein, eine weiterhin bestehende Kompromittierung auszuschließen. Sie ist jedoch nicht pauschal für jeden NIKKE-Spieler notwendig.
Diese Empfehlungen orientieren sich an den veröffentlichten technischen Untersuchungen.
Hat Level Infinite bereits reagiert?
Ja. Am 4. November bestätigte das Betreiberteam von NIKKE, dass eine Auffälligkeit festgestellt wurde, die auf eine mögliche Manipulation von Skriptdateien des PC-Launchers durch Dritte hindeutet.
Nach Angaben des Betreibers wurde gegen 02:30 Uhr koreanischer Zeit eine Korrektur beziehungsweise Aktualisierung des Clients durchgeführt. Das entspricht dem 3. November um 18:30 Uhr deutscher Zeit.
Level Infinite untersucht weiterhin, wie groß die Auswirkungen des Vorfalls sind, und hat weitere Informationen zu möglichen Folgemaßnahmen angekündigt.
Damit gibt es inzwischen eine offizielle Reaktion auf den Vorfall. Eine abschließende Aussage darüber, wie viele Spieler tatsächlich infiziert wurden oder ob und in welchem Umfang Daten abgeflossen sind, liegt aber weiterhin nicht vor.
Auch die Frage, wie sich die Angreifer ursprünglich Zugriff auf die betroffenen Serverdateien verschaffen konnten, ist noch ungeklärt.
Kein Grund zur Panik, aber ein ernstes Sicherheitsproblem
Der Vorfall bei NIKKE zeigt, wie problematisch Angriffe auf offizielle Software-Verteilungswege sein können. Schließlich mussten Spieler keine dubiosen Downloads öffnen oder fragwürdige Links anklicken. Bereits der reguläre Start des PC-Launchers konnte ausreichen, um Schadsoftware nachzuladen.
Gleichzeitig ist es wichtig, zwischen einer möglichen Gefährdung und einer tatsächlich nachgewiesenen Infektion zu unterscheiden. Nicht jeder Spieler, der NIKKE in den vergangenen Tagen am PC gestartet hat, ist automatisch betroffen.
Wer den Launcher seit dem 24. Oktober verwendet hat, sollte die beschriebenen Prüfungen dennoch ernst nehmen und vorerst auf weitere Starts verzichten, bis der Betreiber die Sicherheit des Clients eindeutig bestätigt.